


 فيسبوك
 واتساب

أصبح اليوم عالم الإنترنت سوقًا مفتوحة، فكل شيء صار "أونلاين"، لأننا بتنا نعتمد على التكنولوجيا في كل تفاصيل حياتنا، من البنوك إلى التسوق والعمل، لكن المخربين والقراصنة استغلوا هذا التحول الرقمي، وساعدهم على ذلك أن أدوات القرصنة رخيصة وسهلة وبرامج الاختراق تباع بأسعار زهيدة وبعضها متاح مجانًا، مما جعل الهواة قادرين على القيام بعمليات تخريبية كبيرة، كتعطيل شركة كاملة أو سرقة بيانات آلاف الأشخاص.
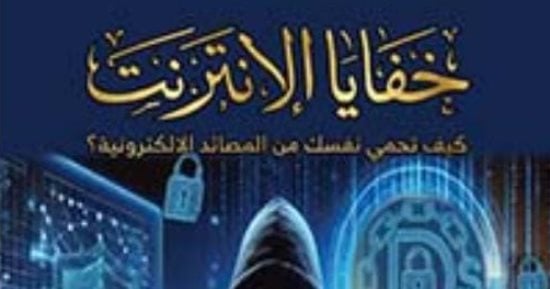
هذا ما يكشفه د. محمد بدرت بدير في كتابه "خفايا الإنترنت.. كيف تحمي نفسك من المصائد الإلكترونية؟"، الصادر حديثًا عن منشورات بتانة، وفيه يرى أن التهديدات السيبرانية تمثل خطرًا حقيقيًّا على الاستقرار المادي للشركات وشغلها اليومي، ولذا لا بد من وجود نظام أمني قوي يحمي البيانات والأنظمة ويمنع انتشار أي اختراق، متناولًا في كتابه هذا أخطر التهديدات الإلكترونية التي تستهدف الأنظمة المالية والإدارية في الشركات، موضحًا أهم ركائز الأمن السيبراني الكفيلة بحماية بيانات الأفراد وأجهزتهم وشبكاتهم من أي مخاطر إلكترونية، سواء أكانت محاولات اختراق أم عمليات سرقة للبيانات.
مما يراه بدير أن مهددات الأمن السيبراني هي أي هجوم ضار يحاول اختراق خصوصيتك أو أجهزتك لأهداف خبيثة، كسرقة بياناتك الشخصية، أو سرقة الأموال والحسابات أو الابتزاز أو التشهير، أو حتى تخريب الأنظمة وتعطيلها، ويقف وراء هذه الهجمات أطراف متنوعة بدءًا من الموظفين الساخطين، والقراصنة المحترفين، والجواسيس، وصولًا إلى الجماعات الإرهابية والدول المعادية، مشيرًا إلى أن التهديدات السيرانية تتصاعد باستغلال القراصنة ثغرات "يوم الصفر"، وهي عيوب أمنية خفية في البرامج وأنظمة التشغيل، تظل مجهولة تمامًا للمطورين، وتكمن قوتها التدميرية في اكتشاف القراصنة الثغرة واستخدامها فورًا، قبل أن يتمكن المطورون من اكتشافها والتعامل معها، مما يجعل عامل الوقت سلاحًا حاسمًا في يد المهاجمين، ومن ثم يصبح الدفاع ضدها صعبًا للغاية.
وجه مظلم
بدير يشير هنا إلى أنه بفعل التطور الرقمي المتسارع تحولت التكنولوجيا إلى جزء لا يتجزأ من حياتنا اليومية، لكن هذا التطور حمل معه وجهًا مظلمًا وهو "الجرائم الإلكترونية" التي ارتفعت معدلاتها بشكل ملحوظ، حيث بات لأي شخص أن يتعلم أساليب الاختراق والتجسس بسهولة من داخل منزله عبر تطبيقات مجانية أو من خلال "الإنترنت المظلم"، ذاكرًا أن ما يجعل الوضع أكثر خطورة هو تداخل الأنظمة التكنولوجية بعضها ببعض، وظهور عوالم افتراضية مثل "الميتافيرس"، وتقنيات "التزييف العميق" التي يصعب كشفها، وقد أصبحت التهديدات تمس أمن الأفراد والمجتمعات بشكل مباشر ومؤثر مع تزايد اعتمادنا على الإنترنت في تواصلنا الاجتماعي وفي تجارتنا، معتبرًا التكنولوجية الرقمية سلاحًا ذا حدين، فكما هي مفيدة، لها مخاطرها، ولذا على الجميع أن يتعلموا كيف يستخدمونها بذكاء لحماية أنفسهم، وأهم من ذلك اتباع الضوابط والتعليمات العالمية للأمن السيبراني، لأنه هو الطريق الوحيد لحماية خصوصيتنا ومنع الهجمات الإلكترونية التي قد تعطل مسيرة التنمية، أو تسبب خسائر مالية ضخمة للدول، مؤكدًا أن الأمن السيبراني مسؤولية تضامنية تبدأ من الفرد وتقع على عاتق الجميع، مذكرًا دائمًا بأن الوعي بكيفية استخدام التكنولوجيا الرقمية هو الضمان الوحيد لجعلها سلاحًا آمنًا في يد الجميع.
البرامج الضارة
بدير يذكر هنا عددًا من البرامج الضارة وهي برامج خبيثة على حد وصفه لها هدفها الأساسي هو التسلل للأجهزة سواء أكان حاسوبًا أم هاتفًا، بهدف إفساده أو سرقته أو حتى تعطيله تمامًا، من هذه البرامج: الفيروس، الديدان، حصان طراودة، برامج الفدية، القنبلة المنطقية، البرمجيات الخبيثة الخالية من الملفات، البرامج الضارة المدمجة أو الهجينة، برامج التجسس، برامج الإعلانات المتسللة، هجمات التصيد الاحتيالي، وغيرها، مشيرًا إلى أن طرق الهجوم الإلكتروني تتعقد وتتطور باستمرار بسبب الاعتماد الكامل على التكنولوجيا في الحكومة والبنوك وكل الخدمات التي نستخدمها، وكذلك بسبب توفر أدوات القرصنة بأقل التكلفة عبر المواقع المشبوهة، مما أتاح للمجرمين استهداف المؤسسات بكل أنشطتها وأحجامها، والدول الغنية أو الفقيرة، والنتيجة هي زيادة مخيفة في معدلات الجرائم الإلكترونية. المؤلف الذي يُعرف الأمن السيبراني بأنه الحارس الشخصي لمعلوماتك وأجهزتك وكل ما يتصل بالإنترنت، ضد أي خطر إلكتروني كمحاولات الاختراق أو سرقة المعلومات، مؤكدًا أن المؤسسات يمكنها حماية نفسها من مخاطر الاختراق وضمان استمرار عملها من خلال بناء منظومة أمنية رقمية قوية، تتضمن المراقبة الدائمة للشبكات للكشف عن أي محاولة اختراق قبل وقوعها، ووضع خطط جاهزة للتعامل مع أي طوارئ أمنية، إضافة إلى تدريب الموظفين وتوعيتهم بكيفية تجنب التهديدات الجديدة، يرى أن الاعتماد على وسيلة أمان واحدة لا يكفي لحماية أي منظمة ضد جميع التهديدات الإلكترونية المحتملة، فالأمر يتطلب مزيجًا من الوعي البشري مع نهج وقائي شامل يفحص الثغرات بدقة، ويمنع الهجمات قبل أن تحدث، وهذا النهج المتكامل لا يحمي البيانات فقط، بل يبني الثقة في التحول الرقمي ككل.
توصيات ومقترحات
في كتابه المهم لكل من يتعامل مع الإنترنت سواء أكان فردًا أم هيئة، يقدم بدير بعض التوصيات والمقترحات العملية لتعزيز أمننا الرقمي ومواجهة الجرائم الإلكترونية منها: نشر الوعي الرقمي بتثقيف أنفسنا ومَن حولنا بأساليب الاحتيال وكيفية التعرف عليها قبل الوقوع فيها، واستخدام كلمات سر معقدة ومختلفة لكل حساب مع تفعيل "المصادقة الثنائية" التي تطلب رمزًا إضافيًّا بجانب كلمة المرور، استمرار تحديث الأنظمة، تجنب استخدام شبكات الواي فاي العامة والمجانية، الحرص على نسخ الملفات المهمة، الحفاظ على الخصوصية، واستخدام تقنية التشفير بين الطرفين، ثم الإبلاغ الفوري عند التعرض لأي تهديد أو ابتزاز، وتجنب الاستجابة لمطالب المبتزين، وإبلاغ الجهات المختصة على الفور.
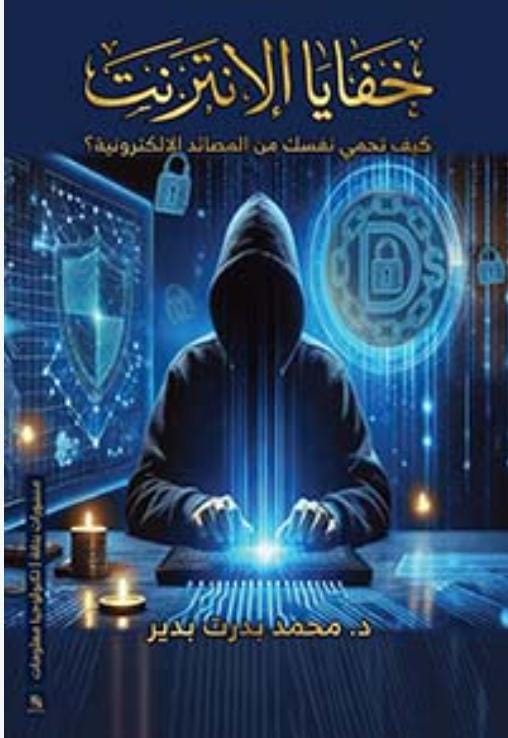
خفايا الإنترنت
عاطف عبد المجيد


